NSO Group, los creadores de Pegasus, y la web que usa WordPress
Antes decían que WordPress no era seguro. Pues resulta que la web de NSO Group está hecha con este CMS. Por si alguno aún no lo sabe, NSO Group son los israelíes creadores de Pegasus. ¡Jajaja! Y no, su wp-admin no está accesible Pero tiene gracia que, siendo de los “mejores” del mundo, ni siquiera lo tengan ofuscado del todo. Creo que lo hacen para vacilarnos. Voy a comprar una licencia vieja de Pegasus, a ver si me sale por menos de un milloncete.
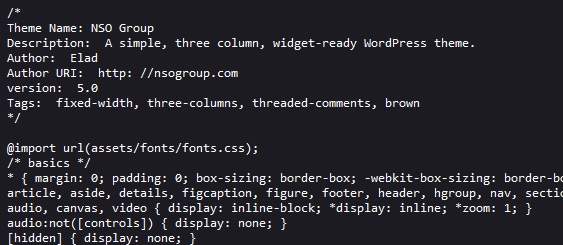
Al menos parece que no han comprado el tema en Envato: lo han hecho ellos mismos. Con una plantilla de 500 personas, la verdad, se han esmerado poco :)
Es curioso que el tema debe de ser bastante viejo, o que su autor, Elad, ya no esté en plantilla, porque ni siquiera han actualizado la dirección a https.
[caption id=“attachment_2826” align=“alignnone” width=“563”] nso grpup pegasus garbayo css[/caption]
NOTA. Información publicada en foros en mayo de 2019
Según lo revelado el lunes, Facebook, propietaria de WhatsApp, anunció oficialmente una vulnerabilidad (CVE-2019-3568) de desbordamiento de búfer en la función VoIP de WhatsApp que permite la ejecución remota de código en el dispositivo de la víctima si se le envían al número elegido como objetivo paquetes SRTP especialmente manipulados. Para explotar el fallo, al atacante le basta con llamar a un dispositivo vulnerable. Ni siquiera hace falta que la víctima conteste: el equipo queda comprometido y la llamada desaparece del registro.
- El [INCIBE](https://www.incibe-cert.es/alerta-temprana/vulnerabilidades/cve-2019-3568) publicó esa vulnerabilidad el 14/05/2019.

- [Facebook](https://www.facebook.com/security/advisories/cve-2019-3568), propietaria de WhatsApp, admite la vulnerabilidad el 13 de agosto de 219 [sic]. Se entiende que ya la han corregido.

- Amnistía hizo pública una filtración de datos de periodistas el 19 de julio de 2021.

- Según el auto de la Audiencia Nacional, el móvil del presidente fue infectado por Pegasus en dos ocasiones: el 19 de mayo de 2021 y el 31 de mayo de 2021.
A ver: si la vulnerabilidad es de mayo de 2019 y el móvil del “presidente” se infectó justo 2 años después, ¿me estás diciendo que en esos dos años, con el fallo de WhatsApp abierto, no entraron más veces? Recordemos que aquí quien lo ha hecho mal es WhatsApp, no es que Pegasus lo haga bien. Aparte de Pegasus circula un centenar de programas profesionales que hacen lo mismo, además de pequeños desarrolladores.
Por otro lado, si Facebook hizo pública la vulnerabilidad en agosto de 2019, se entiende que aplicó el parche entre mayo y agosto de ese año. Por tanto, la vulnerabilidad CVE-2019-3568 dejó de existir, y dos años después resulta muy extraño que se usara para un ataque SRTP.
¿Puede que el WhatsApp del teléfono presidencial estuviera sin actualizar? Raro. A no ser que tuviera algún tipo de acceso bloqueado o estuviera configurado para no hacerlo. Raro.
Y para terminar: ¿qué hace un teléfono presidencial usando WhatsApp? ¿Es una broma? Existiendo aplicaciones “más” seguras como Threema o Signal: listado de seguridad en mensajería instantánea.
Sobre Riojawebs.es
Diseñamos webs estáticas en HTML5 puro desde La Rioja. Sin WordPress ni WooCommerce. 100/100 en GTmetrix y tiempos de carga inferiores a 0.3 segundos.
¿Tu web actual va lenta?
Audita tu sitio sin coste y descubre cuánto tráfico estás perdiendo por segundo de retraso.