El bug de la caja negra: cómo las arquitecturas «Black Box» están rompiendo el soporte técnico en todo el mundo
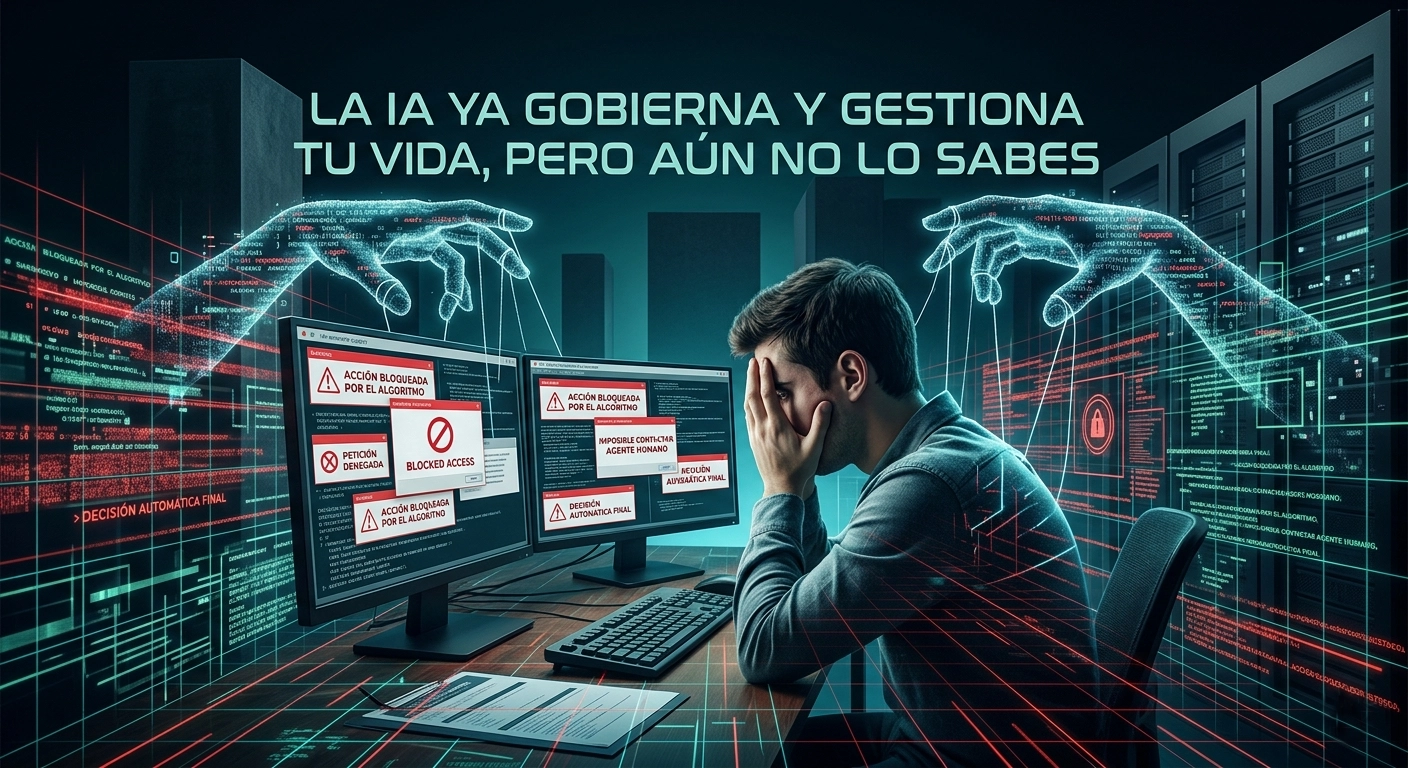
Para cualquier desarrollador, depurar ( debugging ) forma parte del ciclo de vida del software. Si un proceso falla, revisas los logs , sigues la traza de ejecución y localizas el error en la lógica. Pero hoy la industria tecnológica ha adoptado un paradigma nuevo: la decisión como servicio inauditable . Hemos cambiado el código determinista ( if/else ) por modelos de aprendizaje profundo cuya lógica interna suele ser opaca incluso para sus propios creadores. El problema no es solo que la IA gestione servicios críticos, sino que hemos diseñado arquitecturas en las que el modelo de inferencia es el juez final , sin un sistema de trazabilidad que permita a una persona hacer un override manual. Asistimos al despliegue masivo de sistemas en producción que carecen de una interfaz de gestión de excepciones para humanos. Casos de estudio: cuando la heurística de la IA hace colapsar el flujo de negocio 1. El colapso del soporte de Amazon: el fin de la lógica contextual En el soporte de Amazon, el sistema emplea modelos de Sentiment Analysis y Entity Recognition para clasificar los tickets . Si tu caso no encaja en los vectores de entrenamiento estándar (por ejemplo, una disputa logística cruzada con tres proveedores distintos), la IA falla al asignar recursos económicos. Técnicamente, el sistema está optimizado para la eficiencia del throughput : procesar el máximo de tickets con el mínimo coste. Cuando intentas explicar el error al «soporte», el agente humano (si llegas a hablar con uno) suele estar limitado por un panel de administración en el que el botón de «reembolso» o «excepción» ha sido desactivado por el algoritmo de riesgo. La IA ha bloqueado la escritura en la base de datos para ese usuario y no existe ninguna API de escalado. 2. Google Ads y el «Adversarial Machine Learning» involuntario En Google Ads, los bloqueos de cuentas por problemas de facturación no son errores de base de datos, sino decisiones de un motor de Risk Scoring . Si cambias de tarjeta de crédito o la pasarela de pago devuelve un código de error concreto ( decline_code ), el modelo puede interpretarlo como un patrón de carding o de fraude sistemático. Cuando asigna la etiqueta High Risk a tu AccountID , se produce un bloqueo preventivo que afecta a todos los servicios vinculados (MCC). El problema técnico es que no existe un proceso de reentrenamiento o de corrección de falsos positivos en tiempo real . El sistema mantiene el bloqueo porque su modelo de inferencia se apoya en datos históricos estáticos. Pasar el caso a un agente no sirve de nada: ve una pantalla roja que dice «Acceso denegado por política de seguridad», sin acceso a los pesos ni a las variables que llevaron a esa decisión. 3. El secuestro de activos en Meta: grafos de permisos y fallos de visión artificial Cuando hackean una cuenta de Instagram o Facebook, se desencadena un fallo en cascada en la arquitectura de Graph API de Meta. El atacante suele vincular una cuenta publicitaria fraudulenta al Business Manager de la víctima. La IA de Meta detecta el fraude y «congela» el nodo principal del grafo. El cuello de botella técnico está en la validación de identidad : Meta usa modelos de Computer Vision para verificar los documentos. Si el modelo tiene un bias (sesgo) por las condiciones de luz o el formato del documento, rechazará la prueba de identidad una y otra vez. Como es un proceso de «autoservicio», el usuario queda atrapado en un bucle: la IA rechaza el DNI -> el ticket se cierra -> no hay endpoint humano que revise la imagen. Resultado: una empresa con 100 campañas activas pierde su infraestructura de marketing por un error de clasificación de imagen. 4. YouTube y el «Mass Reporting» como ataque de denegación de servicio (DoS) En el ecosistema de YouTube, la IA de moderación funciona como un sistema de priorización de colas . Un ataque coordinado de denuncias (organizado por Telegram o foros) equivale a un ataque de denegación de servicio contra la reputación de un canal. El algoritmo de YouTube está programado para dar más peso a la «seguridad de la comunidad» que a la disponibilidad del contenido. Ante un volumen masivo de señales de denuncia, la IA actúa de forma preventiva y cierra el canal. Técnicamente es un fallo de validación de la señal de entrada : la IA no distingue entre 10.000 usuarios legítimos que denuncian un vídeo prohibido y 10.000 bots que fingen indignación. Durante semanas el canal queda en shadowban o cerrado del todo, porque el sistema de apelaciones es otro modelo de IA que se limita a confirmar que «se han superado los umbrales de denuncia». Otros vectores de fallo algorítmico en infraestructuras críticas 5. Cloud computing y el bloqueo por «Suspicious Activity» Proveedores como AWS o Azure usan IA para detectar minería de criptomonedas no autorizada o ataques DDoS salientes desde sus instancias. Si tu aplicación hace un despliegue con mucho uso de CPU o con patrones de red inusuales (por ejemplo, una migración masiva de datos), la IA de seguridad puede terminar al instante tus instancias EC2 . Como se trata de un cierre por «violación de los términos de servicio», al soporte humano le está prohibido dar detalles del motivo y el ingeniero de DevOps se queda en un vacío total de información. 6. El scoring de crédito y la IA de las fintech Las apps de microcréditos y los neobancos emplean modelos de Random Forest o XGBoost para decidir si te dan un préstamo o si bloquean tu tarjeta en el extranjero. Esos modelos manejan miles de features (desde el modelo de tu móvil hasta tu velocidad al escribir). Si el algoritmo decide que tu perfil es «sospechoso», te quedas sin acceso a tu dinero en pleno viaje. El soporte por chat es un LLM entrenado para dar respuestas circulares, incapaz de explicarte por qué ha bajado tu score crediticio. 7. Biobloqueos: cuando falla el reconocimiento facial en el trabajo En las plataformas de delivery o de transporte, el trabajador debe superar «checkpoints» biométricos. Si la IA de reconocimiento facial falla por una actualización del modelo (una regresión de software) o por cambios físicos mínimos del usuario, la cuenta se desactiva por «suplantación de identidad». En estos sistemas, la presunción de inocencia ha sido eliminada del código fuente . Una reflexión para ingenieros: el sesgo del optimismo tecnológico Como desarrolladores, solemos diseñar sistemas dando por supuesto el «camino feliz» ( happy path ). Confiamos en que la IA resolverá los casos generales y en que los especiales se arreglarán «de alguna manera». La realidad es que estamos levantando una infraestructura social en la que la gestión de errores se ha subcontratado a cajas negras inauditables . Si el software que escribimos o los sistemas que implantamos no ofrecen una salida clara hacia el criterio humano, no estamos construyendo tecnología inteligente, sino burocracia digital de alta velocidad . El próximo gran reto de la ingeniería no es la precisión del modelo, sino la explicabilidad y la reversibilidad de las decisiones automatizadas.
Sobre Riojawebs.es
Diseñamos webs estáticas en HTML5 puro desde La Rioja. Sin WordPress ni WooCommerce. 100/100 en GTmetrix y tiempos de carga inferiores a 0.3 segundos.
¿Tu web actual va lenta?
Audita tu sitio sin coste y descubre cuánto tráfico estás perdiendo por segundo de retraso.